


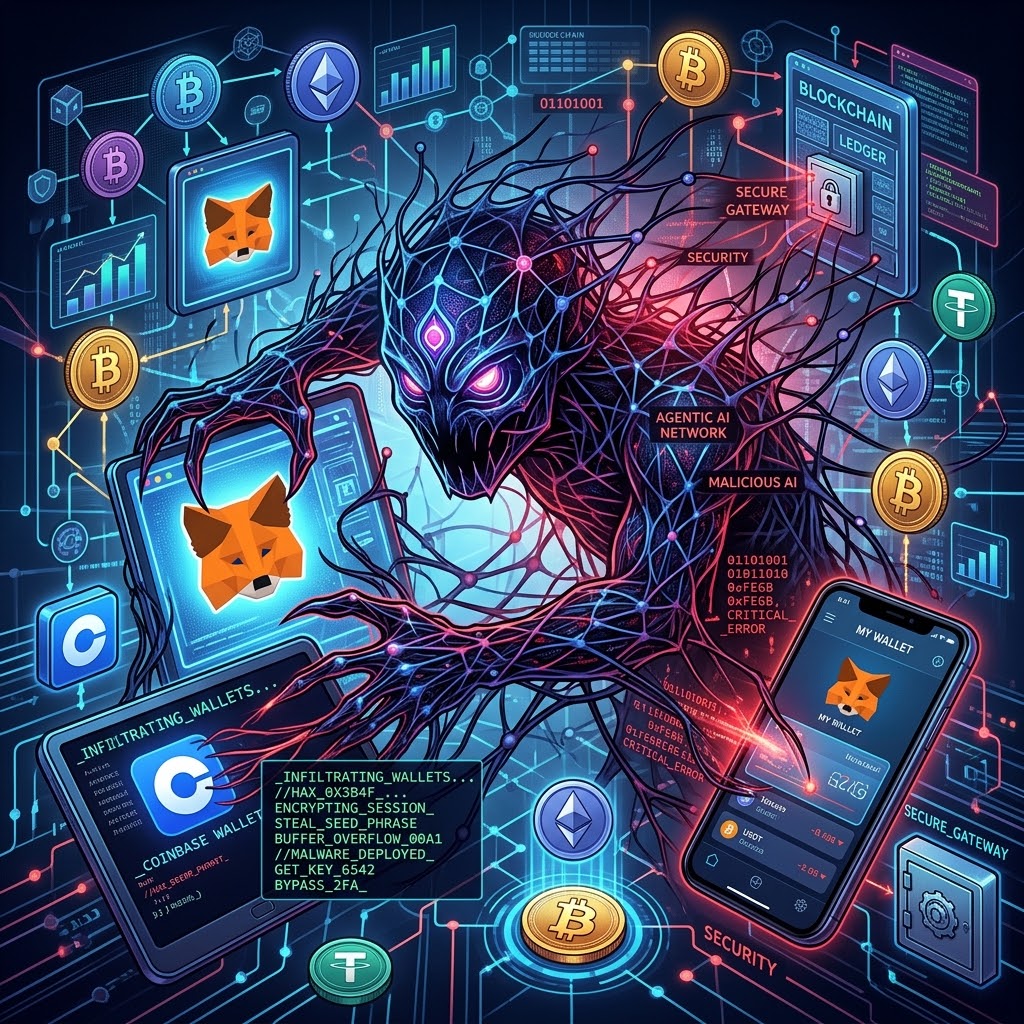


Ancaman Agentic AI – Kemajuan teknologi kecerdasan buatan kini menghadirkan tantangan keamanan baru bagi para pemilik aset kripto. Tren pemanfaatan kecerdasan buatan otonom mulai dimanfaatkan oleh kelompok peretas untuk melancarkan aksi kejahatan siber yang sangat terstruktur.
Laporan analisis keamanan siber terbaru mengungkapkan fenomena mengkhawatirkan tersebut. Para peretas mengeksploitasi antusiasme masyarakat terhadap tren agen otomatis untuk menjebak pengguna dompet digital.

Laporan Keamanan HP Wolf Security Ungkap Modus Agen AI Palsu
Berdasarkan Threat Insights Report yang dirilis oleh tim HP Wolf Security, penjahat siber kini gencar mempromosikan aplikasi agen perdagangan berbasis kecerdasan buatan yang sebenarnya palsu. Modus ini dirancang khusus untuk memikat para investor aset digital yang mencari keuntungan otomatis.
Ketika pengguna tergiur dan mengunduh perangkat lunak tersebut, malware tersembunyi langsung bekerja secara senyap di latar belakang. Sistem jahat ini menscan peramban web untuk mendeteksi ekstensi dompet digital populer seperti MetaMask dan Coinbase.
Malware kemudian mengganti ekstensi resmi dengan versi tiruan yang berbahaya. Seluruh kredensial dan kata sandi yang dimasukkan oleh korban akan langsung diretas, membuka akses penuh bagi pelaku untuk menguras dompet kripto.
Patrick Schläpfer, Peneliti Ancaman Utama di HP Security Lab, menjelaskan bahwa peretas memanfaatkan antusiasme adopsi teknologi otonom untuk membuat umpan yang sangat meyakinkan. Menurutnya, strategi ini membuat distribusi malware tampak sah dan makin sulit dideteksi oleh sistem keamanan konvensional.
Ragam Teknik Serangan Siber yang Makin Kompleks
Selain manipulasi agen cerdas palsu, laporan penelitian tersebut juga menyoroti maraknya ancaman pemalsuan identitas berbasis kode matriks atau QR Phishing. Pelaku kerap menyebarkan dokumen PDF berformat palsu yang mengklaim konten telah kabur demi alasan keamanan.
Pengguna kemudian diminta memindai kode matriks menggunakan ponsel pintar mereka. Skema ini memindahkan target dari komputer meja ke perangkat seluler yang umumnya memiliki proteksi lebih longgar, sehingga mempermudah pencurian data pribadi.
Laporan HP Threat Insights memperlihatkan beberapa poin penting terkait eskalasi ancaman siber saat ini:
- Sebanyak 10 persen ancaman email berhasil lolos dari satu atau lebih pemindai keamanan email gateway konvensional.
- Berbagai berkas eksekusi menjadi media favorit untuk menyebarkan malware dengan porsi mencapai 40 persen.
- Arsip dokumen terkompresi menyumbang 38 persen media penyebaran, disusul dokumen berbentuk PDF sebesar 7.5 persen.
- Sistem pengunggah malware baru bernama Phantom Gate mempermudah peretas membangun dan memperluas skala kampanye kejahatan siber.
Sistem Keamanan Zero Trust dan Penguatan Identitas Digital
Menghadapi eskalasi peretasan yang makin canggih, pendekatan keamanan tradisional berbasis deteksi dinilai tidak lagi cukup. James Wright, Kepala Keamanan Global untuk Sistem Personal di HP, menegaskan pentingnya penerapan arsitektur Zero Trust yang berfokus pada isolasi dan pembatasan ruang gerak ancaman.
Langkah isolasi memungkinkan setiap tautan atau unduhan yang tidak dikenal berjalan dalam wadah terisolasi yang aman, sehingga aktivitas berbahaya tidak dapat menembus sistem utama. Kebijakan isolasi ini menjadi benteng krusial dalam menahan dampak buruk dari manipulasi kecerdasan buatan jahat.
Di sisi lain, penguatan otentikasi identitas digital juga menjadi fokus utama lembaga pertahanan siber global. Badan Keamanan Infrastruktur dan Siber Amerika Serikat (CISA) bersama National Institute of Standards and Technology (NIST) secara konsisten merekomendasikan penerapannya.
Penggunaan verifikasi identitas berlapis berbasis standar ketat membantu memastikan bahwa hanya pengguna terverifikasi yang dapat mengakses aset sensitif. Kombinasi perlindungan isolasi sistem dan verifikasi identitas tanpa kunci rahasia konvensional menjadi solusi utama dalam memblokir akses ilegal yang dipicu serangan otomatisasi cerdas.
Langkah Antisipasi Ancaman Agentic AI Bagi Pemilik Aset Kripto
Para penggiat dan investor aset digital diimbau untuk selalu waspada terhadap berbagai penawaran perangkat lunak otomatisasi yang menjanjikan kemudahan transaksi. Selalu pastikan aplikasi yang diunduh berasal dari pengembang resmi dan terverifikasi secara sah.
Penggunaan kunci keamanan fisik serta otentikasi dua faktor berbasis aplikasi sangat disarankan untuk menggantikan verifikasi pesan singkat biasa. Dengan memahami pola ancaman terkini, risiko kerugian finansial akibat kejahatan siber berbasis teknologi canggih dapat diminimalkan secara efektif.
Semoga berita tentang Ancaman Agentic AI ini dapat menambah wawasan pembaca dalam lebih berguna.